Arquitecturas de almacenamiento y de respaldo #
Introducción #
Después de describir la tecnología subyacente a los sistemas de almacenamiento (discos y cintas), en este apartado se tratarán las arquitecturas de almacenamiento y de respaldo del mismo.
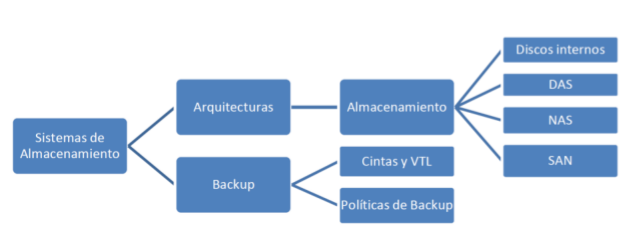
Figura 54. Esquema de los sistemas de almacenamiento. La primera diferenciación necesaria al referirse a recursos de almacenamiento es la unidad en
la que se sirve este almacenamiento:
- Si el cliente requiere acceso a disco, éste se le presenta directamente con discos internos, por medio de una cabina dedicada (DAS) o mediante una red específica de almacenamiento (SAN). Este tipo de acceso se denomina también acceso a bloques
- La otra opción es que el cliente trabaje a nivel de archivo. En este caso el sistema de ficheros es creado y gestionado por el sistema operativo del servidor (NAS), que a su vez tendrá
asociado un determinado espacio en discos. El cliente o aplicación, compatible con ese sistemas de ficheros, hará las peticiones de los mismos al NAS. En el siguiente diagrama se muestran los principales elementos de cada una de las arquitecturas de almacenamiento señaladas, que se desarrollarán a continuación.
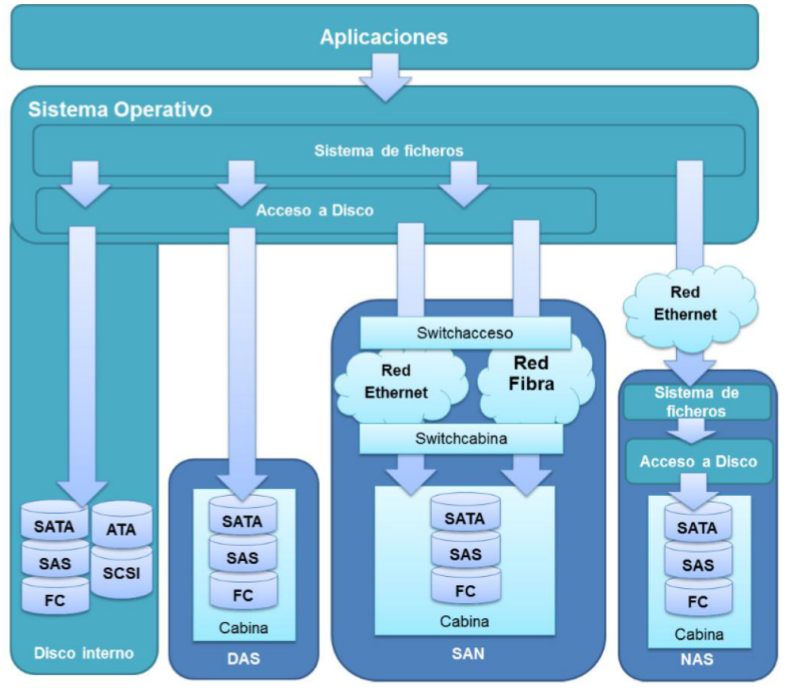
Figura 55. Esquema con los principales elementos de arquitectura de almacenamiento.
Discos internos #
El modo más básico de conectividad del almacenamiento a los servidores es el almacenamiento interno, en el que los discos están conectados a un bus interno del servidor. Este modelo de conectividad presenta dos variantes, la conectividad basada en el bus SCSI para sistemas empresariales y la basada en el bus ATA para sistemas domésticos, cada uno de ellos con características distintas, siendo el SCSI más avanzado y consecuentemente más complejo y caro.
Ambos buses son de tipo paralelo, lo que conlleva ciertas dificultades y limitaciones que han llevado a la aparición de conexiones serie en ambos tipos de bus, SAS como evolución de SCSI y SATA como evolución de ATA. Ambas evoluciones modifican las capas bajas de los protocolos pasando a un protocolo serie en lugar de paralelo pero conservan las capas altas, de forma que aseguran la compatibilidad a nivel software.
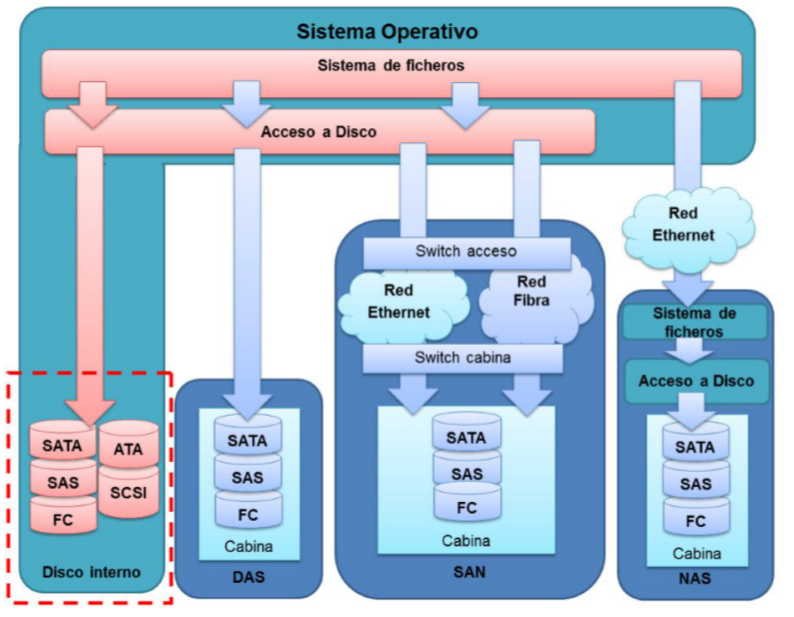
Figura 56. Solución de almacenamiento basada en discos internos.
El almacenamiento interno conlleva una serie de problemas que hacen preferible en un entorno empresarial el almacenamiento externo. Entre los problemas de esta opción se encuentran:
- la falta de escalabilidad, ya que una vez consumidas las posibilidades de expansión del servidor no es posible ampliar el almacenamiento
- la dificultad de una ampliación de capacidad, ya que implica conexiones internas al servidor,
- la dificultad de protección de los datos, ya que en general el almacenamiento interno no cuenta con las capacidades de replicación y la redundancia de las cabinas de discos de almacenamiento externo,
- la infrautilización de la capacidad, ya que el almacenamiento sobrante en un servidor no puede ser utilizada por otro servidor Los datos de aplicaciones con un mínimo de criticidad no deberían ubicarse en los discos internos del servidor, quedando éstos relegados a alojar la instalación del sistema operativo y de la aplicación.
Sin embargo, hasta el uso de esta opción se está limitando aún más debido a la virtualización de servidores, puesto que también la instalación reside en una red separada de almacenamiento, en forma de máquina virtual que puede ubicarse en un servidor u otro de manera rápida.
Direct attached storage (DAS) #
La conectividad más común entre servidores y almacenamiento está basada en SCSI o en FC, que sustituye las capas bajas de SCSI por el protocolo serie FC y utiliza las capas altas de SCSI para enviar comandos de almacenamiento. El protocolo SAS también sustituye la capa física paralela de SCSI por un protocolo serie y puede ser utilizado para conectar las cabinas de almacenamiento directamente a los servidores.
Desde el punto de vista del software del servidor, al usar siempre las capas altas del protocolo SCSI, el almacenamiento externo es utilizado igual que el almacenamiento interno, sin que las capas de S.O. más allá del driver que gestiona la conectividad distingan entre almacenamiento interno y externo.
El uso del almacenamiento externo dedicado resuelve los problemas de escalabilidad y seguridad del almacenamiento interno, ya que en general las cabinas de discos son ampliables y tienen una capacidad máxima muy superior, al poder albergar muchos más discos.
Además presentan características de alta disponibilidad, como redundancia de componentes, niveles de RAID en espejo o con paridad para recuperarse del fallo de un disco, software de copia de datos que permite replicar los datos en tiempo real en otra cabina distinta, etc.
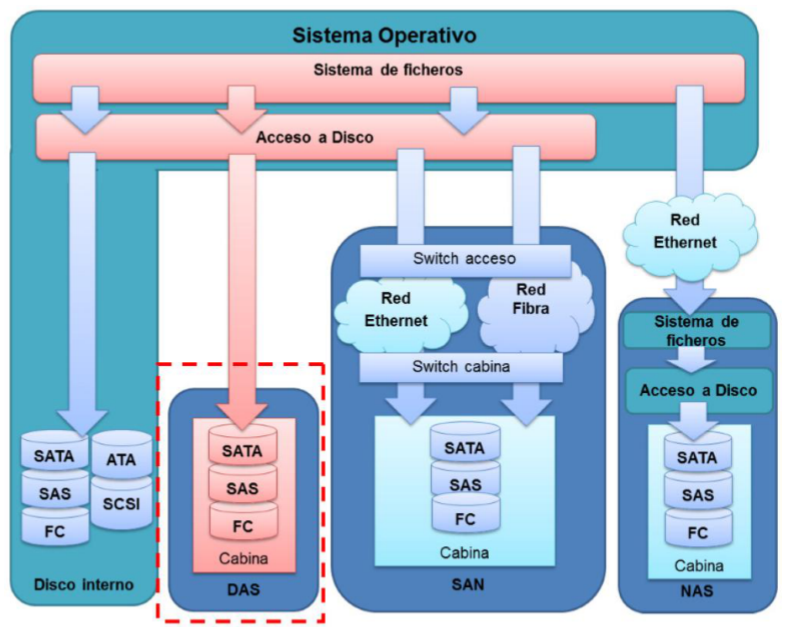
Figura 57. Solución de almacenamiento basada en DAS (discos asignados directamente).
El rendimiento de las cabinas de discos es superior al del almacenamiento interno, ya que las cabinas están diseñadas exclusivamente para ello e incluyen caché interna y controladores sofisticados para gestionar los discos y las colas de I/O que no están presentes en los servidores.
A pesar de solventar algunos de los problemas del almacenamiento interno, el almacenamiento externo dedicado aún presenta algunas deficiencias, como la infrautilización de la capacidad de almacenamiento, ya que al estar conectado directamente a un servidor no se puede utilizar la capacidad sobrante en otro servidor o la creación de clústeres, ya que si bien las cabinas pueden permitir la conexión simultanea de varios servidores y la compartición
de discos lógicos entre ellos, la escalabilidad de los mismos (número de servidores que forman el clúster) está limitada por la conectividad física de la cabina.
Network attached storage (NAS) #
A diferencia de lo visto hasta este punto, en soluciones NAS se realiza acceso a ficheros directamente contra el servidor de ficheros o la cabina de almacenamiento con capacidad NAS donde se gestiona el sistema de ficheros. El S.O. del servidor “monta” un sistema de ficheros externo a través de alguno de los protocolos destinados a ese fin (NFS, CIFS, Novell, etc) y delega la transformación de fichero a bloque de bits en la red de almacenamiento.
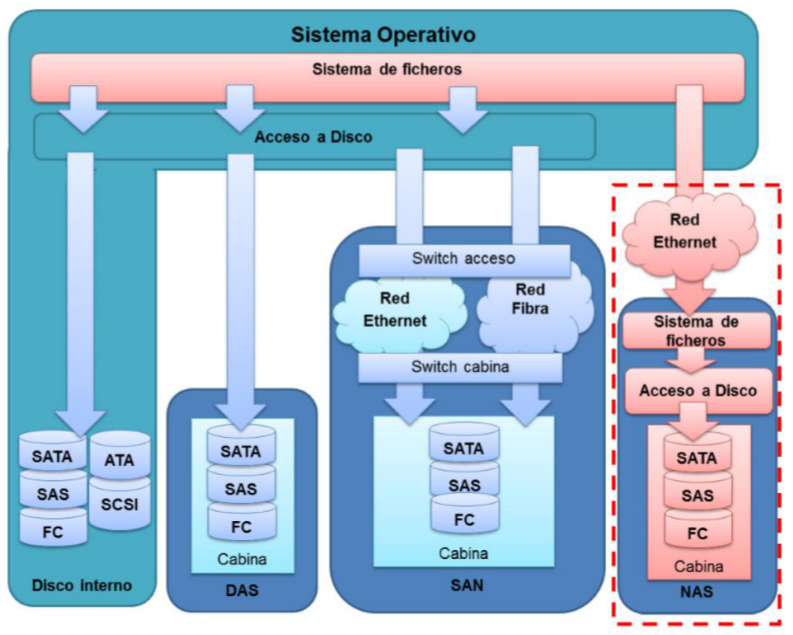
Figura 58. Solución de almacenamiento basada en NAS (servidor de ficheros).
Red LAN Los sistemas de acceso a ficheros solventan el problema del acceso a los datos desde diferentes orígenes delegando la gestión del sistema de ficheros en el equipo de red que sirve los datos.
Los servidores montan los sistemas de ficheros exportados (por ejemplo, unidades de red en sistemas Windows montadas a través de CIFS, montaje por NFS en sistemas UNIX/Linux, etc) que son utilizados por las aplicaciones como si fuesen discos locales pero que para el sistema operativo son discos remotos con el sistema de ficheros delegado en otro sistema.
Los sistemas que actúan de servidores de ficheros pueden ser servidores de propósito general en los que se ejecuta un software (que puede ser parte o no del sistema operativo) que actúa como servidor de ficheros o puede tratarse de dispositivos especiales, denominados NAS, dedicados en exclusiva a servir ficheros y diseñados especialmente para ello.
El servidor de ficheros o NAS tiene como principales funciones la implementación de los protocolos que permiten compartir los ficheros y la gestión de la estructura de ficheros. El almacenamiento final de los datos se realiza lógicamente mediante bloques de bits que por lo tanto pueden residir tanto internamente en el servidor de ficheros como externamente en una cabina de la red SAN.
Red WAN Los protocolos de compartición de ficheros están diseñados para utilizarse en una red LAN, con gran ancho de banda y baja latencia, por lo que su uso a través de redes WAN donde el ancho de banda es menor y, especialmente, la latencia es mayor presenta problemas que pueden hacer inviable la compartición de ficheros a grandes distancias (por ejemplo con oficinas remotas desde un servidor central consolidado).
Un número elevado de mensajes entre cliente y servidor puede provocar problemas cuando la latencia de la red es elevada, ya que el tiempo necesario para acceder a un fichero será la suma del tiempo de ida y vuelta de todos los mensajes necesarios.
Para evitar estos problemas está surgiendo el concepto de WAFS (Wide Area File Services), basado en la compresión de las tramas de datos de los protocolos CIFS y NFS, la simplificación de ambos protocolos para evitar un excesivo número de mensajes y el uso de caché local en las oficinas remotas.
Storage area network (SAN) #
Una SAN es una red dedicada al almacenamiento que está conectada a las redes de comunicación de una organización. Además de contar con interfaces de red tradicionales, los equipos con acceso a la SAN tienen una interfaz de red específica que se conecta a la SAN.
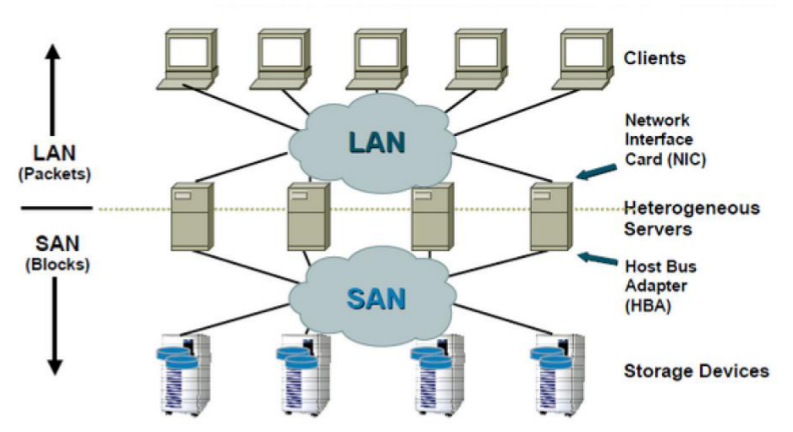
Figura 59. Conexión entre red LAN y SAN.
Se trata de una arquitectura de acceso a bloques en la que los protocolos de acceso a disco que circulan por la red de transporte son los mismos que se utilizan en las conexiones directas con los discos o cabinas dedicadas. De esta forma, los drivers dedicados al acceso a la red de almacenamiento ocultan al resto del S.O. el hecho de que los discos no están conectados internamente al servidor.
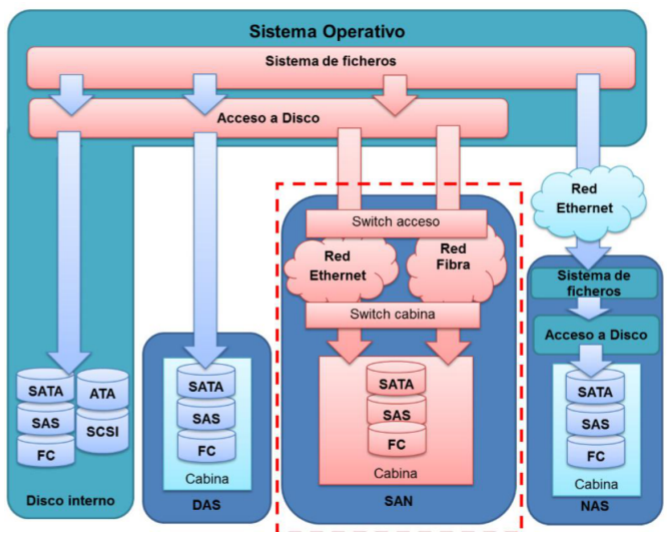
Figura 60. Solución de almacenamiento basada en SAN (red de almacenamiento).
Al tratarse de un acceso por bloques, el sistema de ficheros es creado por el servidor, por lo que servidores independientes no deberían poder acceder a los mismos bloques, ya que ambos tratarían de mantener el sistema de ficheros, causando la corrupción del mismo. Por tanto, este tipo de almacenamiento no permite el acceso de varios servidores a los mismos datos, a no ser que estos formen parte de un clúster de y se coordinen para el acceso a los datos.
Por tanto, con respecto a una solución NAS, las diferencias se muestran en la siguiente ilustración.
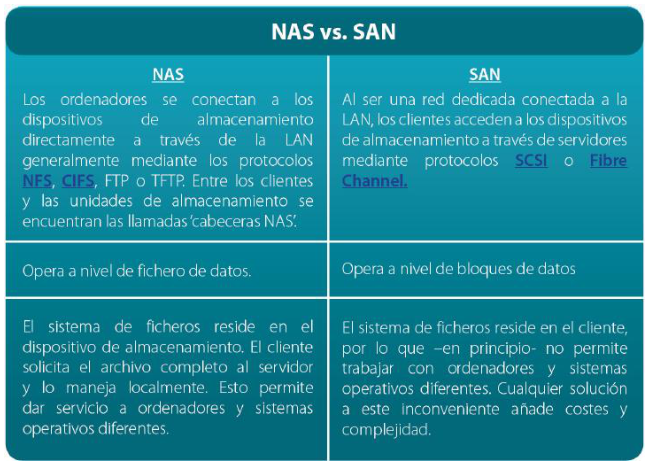
Figura 61. Diferencias fundamentales entre soluciones NAS y SAN.
La unidad de almacenamiento que provee una red SAN se denomina LUN (Logical Unit Number) y es un disco virtual proporcionado por la SAN. El servidor tiene el mismo acceso y derechos sobre la LUN que los que tendría si fuera un disco directamente conectado. Por tanto, puede particionar y formatear el disco en cualquier formato que requiera. Las SAN se componen de tres capas:
• Capa Cliente. Esta capa consiste principalmente en Servidores, dispositivos o componentes (interfaz de red, de fibra HBA…) y software (sistemas operativos).
• Capa Red. Esta capa la conforman los cables (Fibra óptica) así como los SAN Hubs y los SAN switches como punto central de conexión para la SAN. Otra posibilidad es la utilización de redes basadas en Ethernet
• Capa Disco. Esta capa la componen las agrupaciones de discos (Disk Arrays, Memoria Caché, RAIDs) y cintas empleados para almacenar datos.
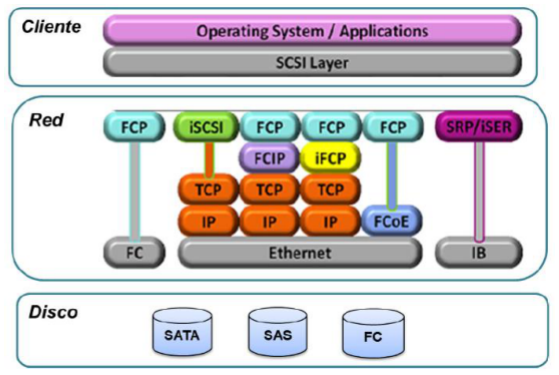
Figura 62. Capas y estándares en soluciones de almacenamiento.
La red de almacenamiento puede ser de varios tipos, lo cual va a originar los diferentes estándares existentes.
SAN fibrechannel (SAN FC) Las redes SAN FC están formadas por un conjunto de switches que conmutan las tramas FC permitiendo la conectividad de los servidores y los sistemas de almacenamiento conectados a los mismos.
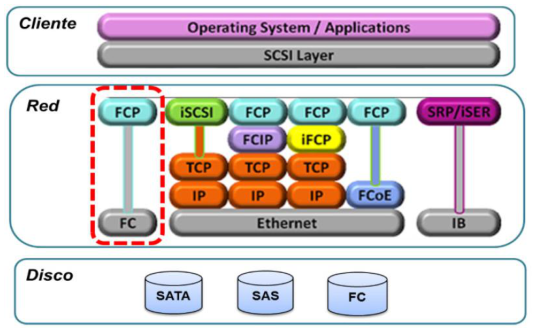
Figura 63. Protocolos utilizados en redes SAN FC.
Los equipos pertenecientes a una red FC se identifican mediante un WWN (World Wide Name), dirección de 64 bits asignada unívocamente a cada dispositivo. Cuando el dispositivo realiza su registro en la red, esta le asigna un identificativo de 24 bits (FCID) que utilizará el dispositivo en sustitución de su WWN cada vez que envíe una trama por la red.
De esta forma se optimiza la conmutación de las tramas, al utilizar un identificativo FCID más pequeño que el WWN y asignado por los conmutadores de la red en función de la topología de la misma y no utilizar un WWN asignado al equipo en el proceso de fabricación y que lógicamente no corresponderá con la topología de la red. Con los 24 bits del FCID se pueden direccionar unos 16 millones de dispositivos en una misma red FC.
Los switches dentro de una red SAN se identifican mediante el DomainID, que es asignado de forma dinámica al registrase los equipos en la red. Al igual que en redes LAN, existen diferentes categorías de switches FC, desde pequeños switches de 8 puertos hasta grandes equipos modulares con cientos de puertos (denominados directores en la terminología de FC) y con distintas características de redundancia, prestaciones, disponibilidad, etc.
La conexión entre dos switches se realiza mediante ISL (Inter Switch Links) a través de los cuales los switches se intercambian información sobre la topología de la red. Dentro de una red FC existen una serie de servicios básicos para su correcto funcionamiento y que son implementados automáticamente de forma distribuida entre todos los switches que componen la red. Estos servicios son los siguientes:
- SNS: Servidor que nombres que asigna los FCID y permite traducir de FCID a WWN.
- RSCN: Notificación de cambios en la topología de la red. Informa al resto de equipos de la aparición o desaparición de equipos en la red.
- Login: Servicio al que se registra un equipo al ser conectado a la red FC.
- Servicio de gestión: Servicio que permite la gestión in-band de la red FC utilizando los mismos enlaces FC por los que se transmite el tráfico.
- Servicio de tiempos: Servidor de tiempos. Está definido en los estándares pero no suele ser implementado en los equipos. Cuando dos switches de FC se conectan pasan automáticamente a formar parte de la misma red SAN, se intercambian la información necesaria para implementar los servicios anteriores así como información de rutado de tramas basada en FSPF (FabricShortestPathFirst), versión de OSPF (Open ShortestPathFirst) adaptada a las redes FC.
La tecnología FC está basada en estándares, pero cada fabricante implementa sus propias variaciones, lo que hace que en general dos switches de distinto fabricante no sean compatibles en modo nativo. Para hacer compatibles switches de distintos fabricantes existe el mono interoperatividad, consistente en rebajar la funcionalidad de los equipos hasta el cumplimiento del estándar.
Internet SCSI (iSCSI) iSCSI (Internet SCSI) es un estándar que permite el uso del protocolo SCSI sobre redes TCP/IP. iSCSI es un protocolo de la capa de transporte definido en las especificaciones SCSI-3. Otros protocolos en la capa de transporte son SCSI Parallel Interface y canal de fibra. Este tipo de redes SAN permiten el intercambio de tramas SCSI pero sobre TCP/IP, en lugar de sobre FC.
El objetivo es utilizar la infraestructura LAN existente, u otra dedicada exclusivamente a almacenamiento, aprovechando de esta forma los menores costes económicos y el mayor conocimiento de la tecnología frente a FC, que presenta un coste mayor y cuyo conocimiento está menos extendido entre los recursos humanos.
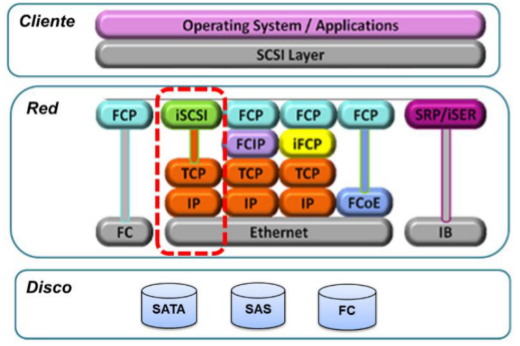
Figura 64. Protocolos utilizados en redes SAN iSCSI.
Al utilizar las capas altas de SCSI igual que FC, a nivel funcional puede ofrecer las mismas capacidades que las redes FC. Frente al uso de FC, iSCSI presenta la desventaja de utilizar protocolos “genéricos” de transporte, como TCP/IP, que no están tan optimizados para el tipo de tráfico requerido en redes de almacenamiento, por lo que a igualdad de ancho de banda “bruto” para el transporte las redes iSCSI son menos eficientes que las redes FC.
Por el contrario, la evolución tecnológica de las redes ethernet, con la aparición de interfaces a 10Gbps antes que las interfaces FC a 8Gbps, puede hacer que esta menor eficiencia se solvente disponiendo de mayor ancho de banda a un precio más económico. En principio es posible implementar iSCSI en software, haciendo uso de tarjetas NIC Ethernet normales, pero de esta forma aumenta el consumo de CPU de los servidores y disminuye el rendimiento de iSCSI.
Para solventar este problema es necesario utilizar tarjetas de red similares a las HBAs (Host Bus Adapter) de FC, que implementen en hardware tanto el protocolo iSCSI como el TCP/IP, liberando al servidor de estas tareas y aumentando el rendimiento, a costa de perder algo de la ventaja competitiva en costes, al ser estas tarjetas más caras que las NIC ethernet normales.
Fibre channel sobre ethernet (FCoE) Fibre Channel sobre Ethernet (FCoE) permite consolidar una estructura Ethernet para satisfacer las necesidades de las redes de área local y de almacenamiento. FCoE ha sido diseñado sin la capa Protocolo de Internet (IP), no se puede enrutar de forma intrínseca mediante IP.
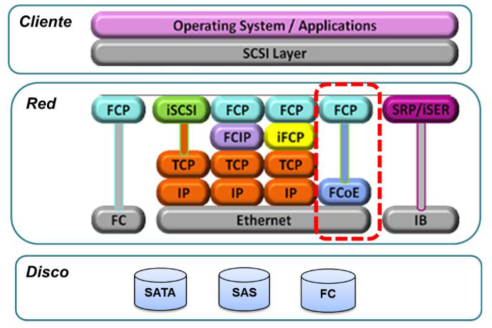
Figura 65. Protocolos utilizados en redes SAN FCoE.
Sin embargo, esto también significa que existen dos opciones de SAN que puede usar en redes Ethernet: FCoE e iSCSI. Los requisitos infraestructurales de FCoE son más rigurosos que los de iSCSI, lo que puede influir a la hora de elegir definitivamente un protocolo. En algunos casos, la elección de un protocolo puede verse decisivamente influida por la infraestructura que admiten los proveedores de las aplicaciones fundamentales. La opción iSCSI es interesante si los principales objetivos son:
• Reducción de costes, dado que se podrá reutilizar la infraestructura TCP/IP existente.
• Facilidad de uso, dado que la gestión de red resultará más familiar, lo que facilita la configuración y la gestión. FCoE no utiliza TCP/IP. La gestión es muy similar a la de una SAN FC tradicional, lo que supondrá retos de gestión si no existen infraestructuras previas de una SAN FC. En general, la opción FCoE es interesante si los objetivos son:
• Disponibilidad.
• Máximo rendimiento.
SAN para mainframe (ESCON y FICON) En el entorno Mainframe de IBM apareció a mediados de los 90 la tecnología ESCON como sustituta de la antigua tecnología de conexión paralela por cables de cobre 370. ESCON introdujo los canales de fibra con un interfaz serie semidúplex con tasas de transferencia de 20 MBs.
La tecnología ESCON permite conexiones punto a punto directas, en la que el almacenamiento estaría dedicado a un servidor, y conexiones punto a punto conmutadas, en las que los distintos servidores y cabinas de almacenamiento están conectadas a un conmutador ESCON Director, que puede establecer de forma dinámica conexiones dedicadas entre ellos.
La tecnología ESCON no permite la interconexión de conmutadores, por lo que una red está formada por un único conmutador al que se conectan los servidores y el almacenamiento. Como evolución de la tecnología ESCON, IBM introdujo la tecnología FICON que utiliza como medio de transporte FibreChannel, pero no utiliza en capas superiores SCSI como las redes FC de sistemas abiertos, sino la tecnología propietaria de IBM.
Los canales FICON permiten una tasa de transferencia de 100 MBytes por segundo en canales de 1Gbps y de 200 MBytes por segundo en canales FibreChannel de 2Gbps. La tecnología FICON permite la interconexión de FICON Director mediante ISLs creando redes SAN con más de un conmutador, pero el camino entre el servidor y los discos solo puede contener dos directores. Al igual que FC, FICON es una tecnología dúplex, no semidúplex como en el caso de ESCON.
Seguridad en redes SAN La seguridad en las SAN ha sido desde el principio un factor fundamental, desde su creación se notó la posibilidad de que un sistema accediera a un dispositivo que no le correspondiera o interfiriera con el flujo de información.
Es por ello que se ha implementado la tecnología de zonificación, la cual consiste en que un grupo de elementos se aíslen del resto para evitar estos problemas, la zonificación puede llevarse a cabo por hardware, software o ambas, siendo capaz de agrupar por puerto o por WWN (World Wide Name), una técnica adicional se implementa a nivel del dispositivo de almacenamiento que es la presentación, consiste en hacer que una LUN (Logical Unit Number) sea accesible sólo por una lista predefinida de servidores o nodos.
A continuación se detallan ambos conceptos:
• Zonificación (Zoning) Las redes SANs de fibrechannel pueden interconectar miles de dispositivos entre sí. Los conmutadores FC tienen la capacidad de segmentar la red SAN en distintas zonas, en base al WWN (World Wide Name) de los dispositivos (cabinas de discos o servidores) de forma que cada dispositivo solo es capaz de comunicarse con el resto de dispositivos que pertenezcan a
su misma zona. Cada zona se comporta como si en la red SAN solo existiesen los dispositivos que forman parte de ella. Por lo tanto, para que un servidor pueda acceder a una LUN en una cabina, el servidor y la cabina deben estar en la misma zona y adicionalmente la cabina debe permitir el acceso del servidor a dicha LUN.
• Presentación de LUN (LUN Masking) El almacenamiento disponible en las cabinas de una red SAN se divide en discos lógicos o LUNs. Este concepto pertenece a la interfaz SCSI, cuyas capas altas son transportadas mediante FC, que es el protocolo por excelencia para conectar cabinas de discos y servidores, bien sea directamente o bien mediante redes SAN.
Si una cabina de discos está conectada a varios servidores mediante una red SAN o directamente si la cabina dispone de varios puertos de comunicaciones, podrá ofrecer los discos lógicos, o LUNs, a los servidores que sean configurados. Si una LUN no es presentada por la cabina a un servidor concreto este no podrá acceder a la misma, no teniendo constancia ni siquiera de su existencia. De esta forma se evita que un servidor pueda acceder a una LUN que pertenece a otro servidor.
En el caso de servidores en clúster, es normal que tengan acceso simultáneo a un conjunto de LUNs comunes, para almacenar la información del clúster. En ese caso la cabina de discos debe permitir el acceso a las mismas LUNs por todos los servidores del clúster.
Un mecanismo adicional de seguridad ofrecido por las redes SAN es el de portbinding, mediante el cual se puede limitar la conectividad de un determinado equipo (mediante la identificación de su WWN) a un determinado puerto de un switch dentro del fabric (red SAN). El dispositivo solo podrá acceder a la SAN si se conecta físicamente al puerto permitido y solamente un dispositivo con el WWN indicado podrá conectarse a dicho puerto.
De esta forma se evita que un dispositivo no perteneciente a la SAN pueda conectarse a la misma y obtener información. Se denomina fabric al conjunto de elementos de red, incluyendo su programación, que permite fijar las rutas para que los datos que llegan a un nodo de la red SAN se encaminen correctamente al siguiente nodo. Si se configuran varios fabric para que desde un mismo host se acceda a las LUNs que se le han presentado, la solución garantizará alta disponibilidad a nivel de transporte de datos
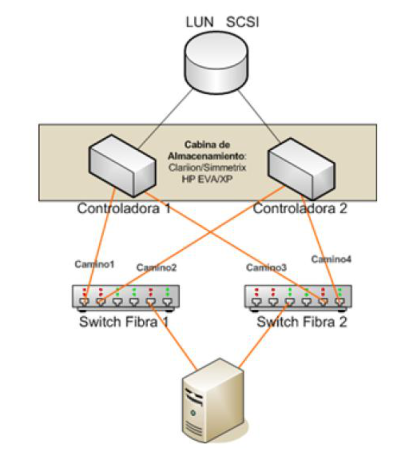
Figura 66. Mecanismos de alta disponibilidad en el acceso a una red SAN.
Mecanismos de replicación La replicación es el proceso de copiar y mantener actualizados los datos en varios nodos de unidades de almacenamiento (base de datos, LUN, cabina entera…). Gracias a este proceso se genera una copia exacta de parte del sistema.
Esa parte puede ser desde un archivo hasta una carpeta, una partición, un disco o incluso varios discos En el caso de una red de almacenamiento, es imprescindible disponer de un mecanismo de este tipo para que la organización no pierda datos en caso de fallos en una de las cabinas.
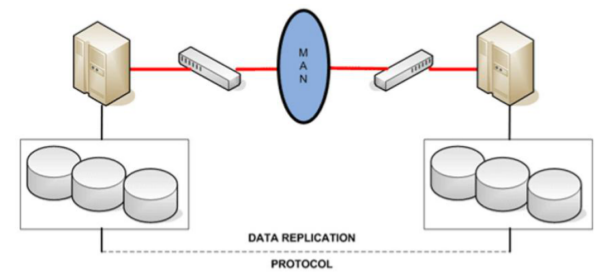
Figura 67. Esquema de replicación de cabinas en una SAN.
Debido a la vital importancia de garantizar la seguridad de los datos, tanto ante desastres como ante errores humanos, sabotajes, etc, se hace necesario mantener copias de los datos en tiempo real en distintos sistemas de almacenamiento y en distintas localizaciones físicas, de forma que el fallo de uno de los sistemas no implique la pérdida de los datos.
Las capacidades del almacenamiento en red, tanto SAN como NAS, permiten ofrecer réplica automática de información de forma transparente a los servidores y las aplicaciones. En función de los requisitos de seguridad, distancia, rendimiento… es posible elegir entre distintos procedimientos para realizar la replicación en tiempo real de los datos. Dentro de este tipo de réplica, podemos diferenciar entre copia remota y copia local.
• Copia remota Mediante la copia remota se replican los datos que los servidores escriben en los sistemas de almacenamiento en dos o más instalaciones de forma simultánea. Si se necesita garantizar que los sistemas de almacenamiento remotos son en todo momento una copia de los sistemas locales se debe utilizar copia remota síncrona, en la que el servidor no recibe confirmación de la escritura en el sistema de almacenamiento hasta que el dato ha sido escrito tanto en el sistema local como en el remoto.
Cuando un servidor escribe un dato en almacenamiento en SAN este es enviado de forma transparente al servidor tanto a un sistema de almacenamiento local como a uno remoto y solo cuando ha sido escrito en ambos se devuelve al servidor la confirmación de la escritura. En caso de no poderse escribir en ambos se deshace la escritura y se devuelve un error al servidor.
De esta forma, en todo momento se puede garantizar que el estado del sistema de almacenamiento local y remoto es el mismo y además coherente con la visión que de ello tiene el servidor.
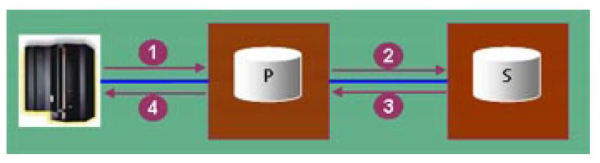
Figura 68. Mecanismo de copia remota síncrona.
Al tener que esperar a que se produzca la escritura en el sistema remoto, el tiempo de duración de la escritura es el tiempo de acceso al sistema de almacenamiento más la latencia de las líneas de comunicaciones entre el centro local y el remoto.
Este hecho, junto con la exigencia de ancho de banda entre ambas localizaciones, hace que la distancia a la que se puede realizar una réplica síncrona sin que afecte significativamente al rendimiento sea limitada, no pudiendo alcanzar distancias de centenares de kilómetros.
Para solventar este problema se puede utilizar copia asíncrona, en la que el servidor recibe la confirmación de la escritura en cuanto esta se ha realizado en el centro local y posteriormente la red de almacenamiento se encarga de transmitir los datos de forma asíncrona al centro remoto.
Los mecanismos de copia asíncrona deben garantizar que las escrituras en el centro remoto conservan el orden en el que el servidor las hizo, mediante la definición de grupos de consistencia, de forma que se garantice que el estado del sistema remoto sea una réplica del estado del sistema local pero con un cierto desfase en el tiempo.
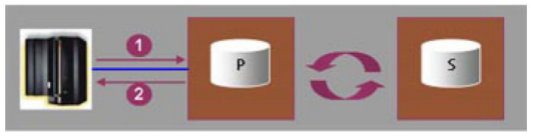
Figura 69. Mecanismo de copia remota asíncrona.
En función del desfase temporal que se pueda tolerar es posible extender la copia asíncrona a grandes distancias, pudiendo incluso situar los centros remotos en continentes distintos.
Una situación posible es el uso simultaneo de copias síncronas situadas a decenas de kilómetros para garantizar la persistencia total de los datos en caso de desastres locales, junto con una copia asíncrona simultánea, que aunque mantenga un desfase temporal con el centro local, permita situar un centro de respaldo a centenares de kilómetros, garantizando la persistencia de los datos frente a desastres de mayor alcance a costa de perder las transacciones de los últimos segundos.
• Copia local Si no se requiere protección frente a fallos completos de los sistemas de almacenamiento, sino que se desea protegerse frente a fallos humanos o del software, o se requiere una copia de los datos para hacer pruebas, es posible utilizar sistemas de copia local. Estos sistemas permiten disponer, prácticamente sin pérdida de prestaciones y de forma instantánea, de una copia de los datos residiendo en mismo dispositivo de almacenamiento.
Un fallo hardware del sistema de almacenamiento invalidaría ambas copias, pero no así un fallo humano o un fallo del software, ya que ambas copias son lógicamente distintas, siendo una de ellas accedida por los sistemas de producción y estados la otra reservada para pruebas o para recuperación de desastres.
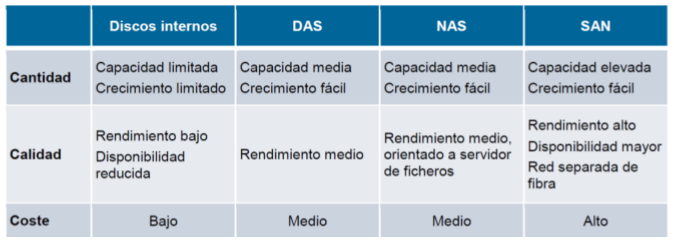
Figura 70. Resumen de las arquitecturas de almacenamiento.